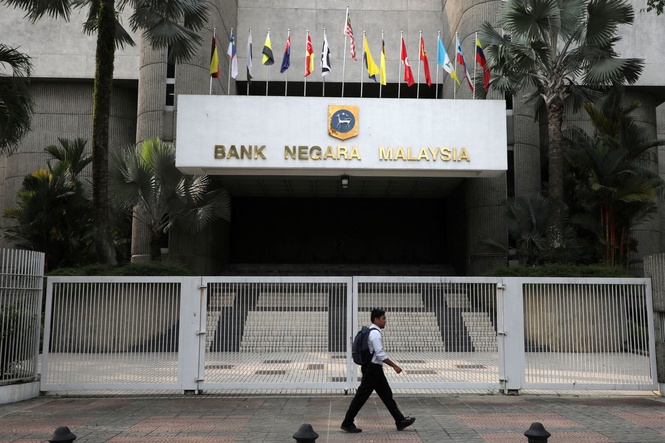
(吉隆坡6日讯)国家银行总裁拿督斯里阿都拉昔说,国行已制定监管要求,以确保金融机构维持足够强的网络安全防护措施,并持续强化网络防御能力。
他指出,此举是源于首相拿督斯里安华呼吁,鉴于全球网络攻击事件频发,引发对金融领域在等关键数码基础设施安全漏洞的忧虑,马来西亚有必要继续对日益加剧的网络威胁保持警惕。
阿都拉昔强调,国行时刻优先关注网络安全,因为它是维系公众信心的基础,也可能对金融稳定产生影响。
他告诉马新社:“我们期望金融机构对网络安全采取积极主动且全面的方法,推行强有力的机制以预防网络安全事件,并立即追查和遏制威胁。”
阿都拉昔说,国行持续检讨并更新相关指南、监管规定、要求和标准,以确保金融机构具备应对新兴网络威胁的能力。
国行也设立网络安全事件通报机制和平台,供国行与金融机构交换威胁情报,从而及早鉴定新出现的威胁,并降低威胁在金融领域蔓延的风险。
他说,国行的《科技风险管理》(RMiT)政策文件,强制金融机构须每年进行一次“网络攻击模拟演练”。
该演练旨在测试银行系统、鉴定安全漏洞,并确保金融机构即使遭到网络入侵,仍能维持营运韧性。
他指出,所有金融机构无论规模大小,都务必做好准备应对网络安全威胁,因为任何一家机构存在的安全漏洞,都可能使整个金融体系面临网络攻击风险。
阿都拉昔说,一旦发生网络攻击,当务之急是立即遏制威胁,包括隔离受影响的系统、在必要时切断网络连接,以及展开安全检查,尽量降低威胁蔓延至其他系统或金融机构的风险。
他指出,受影响的金融机构可能需要暂停部分线上业务,以便展开调查和安全评估,确保相关服务能够安全恢复后,才重新投入运作。
他说,国行期望金融机构能够在尽量减少服务中断的情况下恢复运作,并确保客户资料持续受到保护。